PHP-lek PHP2Shell: is je website getroffen en wat moet je doen?
Vorige week stond het overal in het nieuws: een lek in PHP waarmee een buitenstaander een website kan overnemen zonder wachtwoord. Misschien vraag je je af of jouw site gevaar loopt. Ik ben Dennis van Globeview Webdesign in Heerlen en ik onderhoud al ruim 20 jaar websites voor ondernemers in Limburg. Na het nieuws hebben we onze eigen servers en klantsites nagelopen. In dit artikel lees je wat er precies aan de hand is, hoe je zelf ziet of je site een getroffen versie gebruikt en wat je eraan doet.
Wat is er aan de hand met PHP?
PHP is de programmeertaal op de server die je website opbouwt zodra een bezoeker een pagina opent. WordPress, Joomla en de meeste webshops draaien erop. Je merkt er als eigenaar niets van, maar elke site heeft een PHP-versie die je hoster of webbouwer heeft ingesteld.
In oktober 2026 werden twee lekken in PHP bekend, samen PHP2Shell genoemd. Ze krijgen de hoogste ernstscore, omdat een aanvaller er op afstand eigen code mee kan uitvoeren zonder in te loggen. Dat is het soort lek waarmee een site wordt overgenomen, waarna er spam wordt verstuurd of bezoekers worden doorgestuurd naar foute pagina's. Beveiligingsbedrijven meldden al pogingen om het lek te misbruiken, ook vóór de fixes uitkwamen. Volgens de meldingen zit het probleem in alle PHP-versies vanaf 5.4.
Welke PHP-versies zijn veilig?
Per PHP-reeks is er één versie waarin het lek is gedicht. Alles daaronder is getroffen. Voor de oude reeksen komt geen officiële fix meer, omdat PHP die al niet meer ondersteunt.
| PHP-reeks | Veilig vanaf |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35, maar deze reeks krijgt na 31 december 2026 geen beveiligingsupdates meer |
| 8.1 en ouder | Geen officiële fix. Overstappen naar een nieuwere reeks is de enige echte oplossing |
Voor PHP 7.4, 8.0 en 8.1 heeft het PHP-team wel kleine noodpatches gepubliceerd voor wie PHP zelf bouwt. Gewone hostingpakketten hebben daar meestal niets aan. Ga er dus van uit dat je op die versies niet beschermd bent, tenzij je hoster zegt dat hij de fix heeft ingebouwd.
Zo controleer je je PHP-versie
Je hoeft er geen technicus voor te zijn. Er zijn een paar manieren, van makkelijk naar iets technischer.
- 1Kijk in je WordPress-dashboard
Ga naar Gereedschap en dan Sitediagnose. Onder het tabblad Info en daarna Server staat de PHP-versie van je site. - 2Kijk in je hostingpaneel
In cPanel heet de instelling meestal PHP-versie selecteren of MultiPHP Manager. Daar zie je per website welke versie actief is. - 3Vraag het je hoster of webbouwer
Vraag niet alleen welke versie je site gebruikt, maar ook of de fix van 21 oktober 2026 is ingebouwd. Dat antwoord is belangrijker dan het versienummer.
Wat moet je nu doen?
Draait je site op een getroffen versie, laat hem dan zo snel mogelijk bijwerken. Ben je toch bezig, kies dan meteen voor PHP 8.3 of liefst 8.4. Naar 8.2 overstappen is zonde, want die reeks stopt over een paar maanden. Zit je al op een recente reeks, dan is het meestal een kleine update die je hoster zelf uitrolt.
Bij een oude site is het meer werk. Een site die nog op PHP 7 of ouder draait, gebruikt vaak ook een oud thema of oude plugins. Die werken soms niet meer op een nieuwe PHP-versie. De site kan dan een foutmelding geven of een wit scherm tonen. Maak daarom eerst een volledige back-up, test de nieuwe versie het liefst eerst op een kopie van je site, en loop daarna je belangrijkste pagina's en het contactformulier na. Gaat er iets mis, dan kun je in cPanel terug naar de vorige versie, maar dan blijft het lek natuurlijk open. Hoe je een site oplost die na een update kapot is, lees je in WordPress kapot na een update.
Wat we zagen in Zuid-Limburg
Na het nieuws hebben we niet alleen onze eigen servers nagelopen. We hebben ook gekeken naar de websites van bedrijven in Zuid-Limburg, zoals advocaten, notarissen, administratiekantoren, makelaars en architecten. We keken alleen naar wat een site zelf openbaar laat zien. Veel servers houden hun PHP-versie geheim, maar waar die zichtbaar was, was de uitkomst duidelijk.
Dat cijfer zegt niet dat 41 procent van alle sites in de regio lek is. Een site die zijn versie laat zien, wordt vaak minder goed bijgehouden, en een hoster kan een fix hebben ingebouwd zonder dat het versienummer verandert. Toch zagen we tientallen sites op PHP 7.4 en zelfs op PHP 5, versies die al jaren geen enkele update meer krijgen. Wie daar nog op draait, wordt meestal door niemand meer bijgehouden.
Zegt een oud versienummer altijd dat je site lek is?
Niet altijd. Sommige hosters bouwen beveiligingsfixes in een oude PHP-versie in, terwijl het versienummer gelijk blijft. Je ziet dan bijvoorbeeld nog steeds PHP 7.4.33 staan, maar het lek is wel gedicht. Daarom is de vraag aan je hoster belangrijk: is de fix voor CVE-2026-109618 en CVE-2026-109619 ingebouwd? Krijg je daar geen duidelijk ja op, ga er dan van uit dat je site getroffen is. Ook met een ingebouwde fix blijft een oude PHP-versie een risico, omdat er geen updates meer komen voor het volgende lek.
Wie kan mijn website veilig maken?
Bij dit lek heb je meestal twee partijen nodig. Je hoster beheert de server en zet de PHP-versie. Die kan de nieuwe versie beschikbaar maken of de fix inbouwen. Je webbouwer kent je site en zorgt dat het thema en de plugins op de nieuwe versie blijven werken. Bij kleine hostingpakketten kies je de PHP-versie vaak zelf in het hostingpaneel, maar het testen van je site blijft dan bij jou of je webbouwer liggen.
Heb je geen webbouwer meer, of reageert die niet, zoek dan een WordPress-specialist die zowel hosting als onderhoud kent. Vraag of hij eerst kijkt wat er nodig is en je vooraf vertelt hoeveel tijd het kost. Een goede specialist maakt eerst een back-up, test op een kopie en zet pas daarna de nieuwe versie live.
Wanneer is je site weer veilig?
Dus minimaal 8.3.36 of 8.4.27, of je hoster heeft schriftelijk bevestigd dat de fix is ingebouwd.
Pagina's laden, het contactformulier verstuurt en je kunt nog inloggen.
Geen onbekende beheerders in WordPress, geen vreemde pagina's in Google en geen klachten over spam vanaf je domein.
Werk je met vertrouwelijke gegevens, zoals advocaten, notarissen en administratiekantoren, let dan ook op de AVG. Is je site misbruikt en zijn daarbij persoonsgegevens in verkeerde handen gekomen, dan moet je dat binnen 72 uur melden bij de Autoriteit Persoonsgegevens. Een site die op tijd is bijgewerkt, voorkomt dat je in die situatie komt.
Wil je dit soort zorgen voortaan niet meer zelf bijhouden, dan is onderhoud de makkelijkste route. Bij onze onderhoudsklanten houden we PHP, WordPress en de plugins bij en zien we zulke lekken meteen. Wat dat inhoudt, lees je in WordPress onderhoud: wat kost het en wat krijg je?
Heb je niemand die dit voor je regelt?
Weet je niet welke PHP-versie je site gebruikt, of heb je geen webbouwer meer die het bijwerkt? Laat het me weten. Ik kijk eerst kort naar je site en vertel je wat er nodig is, voordat er iets gebeurt.
Veelgestelde vragen over het PHP-lek PHP2Shell
Is mijn WordPress-site getroffen door PHP2Shell?
Dat hangt af van de PHP-versie op je server, niet van WordPress zelf. Is je PHP-versie lager dan 8.2.35, 8.3.36, 8.4.27 of 8.5.12 in de reeks die je gebruikt, of draait je site op PHP 8.1 of ouder, dan is je site getroffen, tenzij je hoster de fix heeft ingebouwd.
Kan ik het lek oplossen met een WordPress-update of een beveiligingsplugin?
Nee. Het lek zit in PHP op de server en niet in WordPress. Een WordPress-update of een beveiligingsplugin lost het niet op. Alleen een bijgewerkte PHP-versie, of een fix die je hoster inbouwt, sluit het lek.
Naar welke PHP-versie moet ik overstappen?
Kies minimaal PHP 8.3, liefst 8.4. PHP 8.2 is wel gedicht, maar krijgt na 31 december 2026 geen beveiligingsupdates meer. Test de nieuwe versie eerst, want oude thema's en plugins werken soms niet op een nieuwe PHP-versie.
Wat gebeurt er als mijn site niet werkt op een nieuwe PHP-versie?
Dan zit er een thema of plugin op die niet meer wordt bijgehouden. Je kunt tijdelijk terug naar de oude versie, maar dan blijft het lek open. De echte oplossing is het oude onderdeel bijwerken of vervangen. Bij een heel oude site is opnieuw opbouwen soms goedkoper dan repareren.
Wie moet ik bellen om mijn website veilig te maken?
Begin bij je hoster, want die beheert de PHP-versie op de server. Vraag of je site op een veilige versie draait of dat de fix is ingebouwd. Moet de site daarna getest of aangepast worden, dan is je webbouwer aan zet. Heb je die niet meer, schakel dan een WordPress-specialist in die je vooraf vertelt wat het kost.
Moet ik iets melden als mijn site getroffen is?
Een getroffen versie alleen hoef je niet te melden. Is je site echt misbruikt en zijn daarbij persoonsgegevens gelekt, dan geldt de meldplicht uit de AVG: je meldt het datalek binnen 72 uur bij de Autoriteit Persoonsgegevens, en soms ook bij de mensen van wie de gegevens zijn.
Is mijn site al gehackt als hij op een getroffen versie draait?
Niet per se. Een getroffen versie betekent dat de deur openstaat, niet dat er iemand binnen is geweest. Zie je vreemde pagina's, onbekende gebruikers of klachten over spam, laat de site dan controleren. Lees ook WordPress-virus of hack verwijderen.
Bronnen: Canadian Centre for Cyber Security (AL26-026), Tenable, Huntress en BleepingComputer.
Meer over dit onderwerp
Lovable-website vindbaar maken: wat Lovable regelt en wat jij nog moet doen
Is je Lovable-website vindbaar in Google en ChatGPT? Wat Lovable sinds 2026 zelf regelt, hoe je het test en wat je nog zelf moet doen.
Webdesignbureaus in Limburg onderzocht: wat ze doen, wat niet en wat het kost
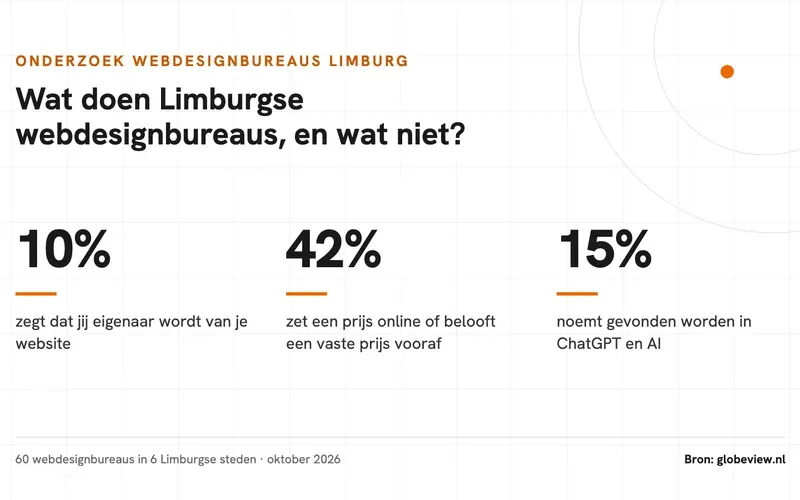
We bekeken 60 Limburgse webdesignbureaus: welke diensten ze bieden, wie prijzen online zet, wie je eigenaar maakt en hoe het zit met reviews en AI.
Wat kost een website laten maken? Alles wat je moet weten
Wat kost een website echt? We onderzochten 60 webdesigners in Limburg: wat een site van 5 pagina's kost, de maandkosten, de btw en waar je op let.